Strategist Ai · AI Takeaways
- Η Αριστείδου επισημαίνει ότι κρίσιμο κενό κυβερνοασφάλειας είναι συχνά η απουσία σαφούς σχεδίου και υπευθύνων, όχι μόνο η έλλειψη ακριβού λογισμικού.
- Προτείνει πολυπαραγοντική ταυτοποίηση, δοκιμασμένα και προστατευμένα αντίγραφα ασφαλείας, περιορισμό δικαιωμάτων και κατάλογο επαφών εκτός εταιρικού δικτύου.
- Οι πρώτες 24 ώρες αφορούν την οργανωμένη αντίδραση· η γνωστοποίηση παραβίασης δεδομένων και οι προθεσμίες της εξετάζονται χωριστά, με βάση τις νόμιμες προϋποθέσεις.
Μια επιχείρηση μπορεί να έχει επενδύσει σε εργαλεία κυβερνοασφάλειας και να παραμένει ευάλωτη στο πιο πρακτικό ερώτημα: ποιος αναλαμβάνει όταν συμβεί η επίθεση; Η απουσία σαφούς σχεδίου και υπευθύνων είναι ένα από τα σοβαρά κενά που επισημαίνει η Χριστιάνα Αριστείδου στη συνέντευξή της στο MoneyMatters, η οποία δημοσιεύθηκε στις 18 Οκτωβρίου.
Η δικηγόρος επιχειρηματικού και τεχνολογικού δικαίου μεταφέρει το βάρος από την αγορά ακριβού λογισμικού στην πραγματική δυνατότητα αντίδρασης. Στην πλήρη συνέντευξη περιγράφει μέτρα που μπορούν να προηγηθούν ακόμη και με περιορισμένο προϋπολογισμό, αλλά και τις αποφάσεις που χρειάζονται τις πρώτες ώρες, όταν η πίεση για επαναφορά της λειτουργίας μπορεί να συγκρουστεί με την ανάγκη κατανόησης του περιστατικού.
Αντίγραφο ασφαλείας που δεν δοκιμάστηκε δεν αρκεί
Η εικόνα που περιγράφει δεν περιορίζεται σε μια τεχνική έλλειψη. Η πολυπαραγοντική ταυτοποίηση μπορεί να μην καλύπτει όλους τους λογαριασμούς, τα αντίγραφα ασφαλείας να βρίσκονται στο ίδιο δίκτυο και η διαδικασία επαναφοράς να μην έχει δοκιμαστεί. Πρόκειται, κατά την ίδια, για βασικά σημεία που μια μικρή επιχείρηση μπορεί να αντιμετωπίσει χωρίς δυσανάλογη δαπάνη.
Στις προτεραιότητες βάζει την πολυπαραγοντική ταυτοποίηση στο email και στους λογαριασμούς διαχείρισης, τις έγκαιρες ενημερώσεις λογισμικού, τον διαχειριστή κωδικών και τον περιορισμό δικαιωμάτων πρόσβασης. Για τα αντίγραφα ασφαλείας, το ζητούμενο είναι να είναι αποσυνδεδεμένα ή προστατευμένα από αλλοίωση και να έχει ελεγχθεί ότι πράγματι μπορούν να επαναφέρουν τα δεδομένα.
Στο ίδιο σχέδιο εντάσσει σύντομη εκπαίδευση για το ηλεκτρονικό ψάρεμα και κατάλογο κρίσιμων συστημάτων, παρόχων και τηλεφώνων. Ο κατάλογος χρειάζεται να είναι διαθέσιμος και εκτός εταιρικού δικτύου. Διαφορετικά, η πληροφορία που απαιτείται για τον συντονισμό ενδέχεται να βρίσκεται στο ίδιο περιβάλλον που έχει επηρεαστεί.
Οι πρώτες 24 ώρες χρειάζονται συντονισμό
Η πρώτη κίνηση που περιγράφει είναι η ενεργοποίηση του σχεδίου απόκρισης και ο ορισμός ενός υπευθύνου συντονισμού. Με υποστήριξη ειδικών, η επιχείρηση περιορίζει την εξάπλωση απομονώνοντας τα επηρεασμένα συστήματα, αλλά χωρίς να καταστρέφει τα αποδεικτικά στοιχεία που χρειάζονται για να διαπιστωθεί τι συνέβη.
Ακολουθούν η διατήρηση αρχείων καταγραφής και αντιγράφων, η καταγραφή αποφάσεων και χρόνων και η αλλαγή εκτεθειμένων διαπιστευτηρίων από ασφαλή συσκευή. Η ενημέρωση δεν αφορά μόνο το τμήμα πληροφορικής: περιλαμβάνει τη διοίκηση, τον εξωτερικό πάροχο, τον νομικό σύμβουλο και τον ασφαλιστή, ώστε οι ενέργειες να συντονίζονται.
«Δεν επαναφέρουμε βιαστικά συστήματα πριν κατανοήσουμε την έκταση του περιστατικού και δεν δημοσιοποιούμε ανεπιβεβαίωτες εκτιμήσεις», υπογραμμίζει η Αριστείδου. Η θέση αυτή αναδεικνύει ένα δύσκολο διοικητικό δίλημμα: η ανάγκη να συνεχιστεί γρήγορα η λειτουργία δεν καταργεί την ανάγκη να γνωρίζει η επιχείρηση τι επαναφέρει και σε ποια κατάσταση.
Οι 72 ώρες δεν είναι ένας κανόνας για όλα
Το σχέδιο των πρώτων 24 ωρών δεν πρέπει να συγχέεται με ενιαία νόμιμη προθεσμία αναφοράς. Η Αριστείδου διευκρινίζει ότι οι 72 ώρες του GDPR αφορούν τη γνωστοποίηση παραβίασης προσωπικών δεδομένων στην εποπτική αρχή, όταν συντρέχουν οι νόμιμες προϋποθέσεις. Δεν είναι γενική περίοδος αναμονής για κάθε κυβερνοπεριστατικό.
Ειδικότερα, το άρθρο 33 προβλέπει γνωστοποίηση χωρίς αδικαιολόγητη καθυστέρηση και, όπου είναι εφικτό, εντός 72 ωρών από τη στιγμή που ο υπεύθυνος επεξεργασίας λάβει γνώση. Εξαίρεση προβλέπεται όταν η παραβίαση είναι απίθανο να προκαλέσει κίνδυνο για τα δικαιώματα και τις ελευθερίες των φυσικών προσώπων.
Παράλληλα, διαφορετικές υποχρεώσεις ενδέχεται να ενεργοποιούνται για οντότητες που υπάγονται στη NIS2 ή στο DORA. Το ουσιαστικό κριτήριο είναι η έγκαιρη αξιολόγηση: ποια συστήματα και δεδομένα επηρεάστηκαν, ποιο πλαίσιο εφαρμόζεται και ποιες γνωστοποιήσεις απαιτούνται. Η απόφαση χρειάζεται τεκμηρίωση, όχι την παραδοχή ότι όλες οι επιχειρήσεις αντιμετωπίζουν τις ίδιες υποχρεώσεις.
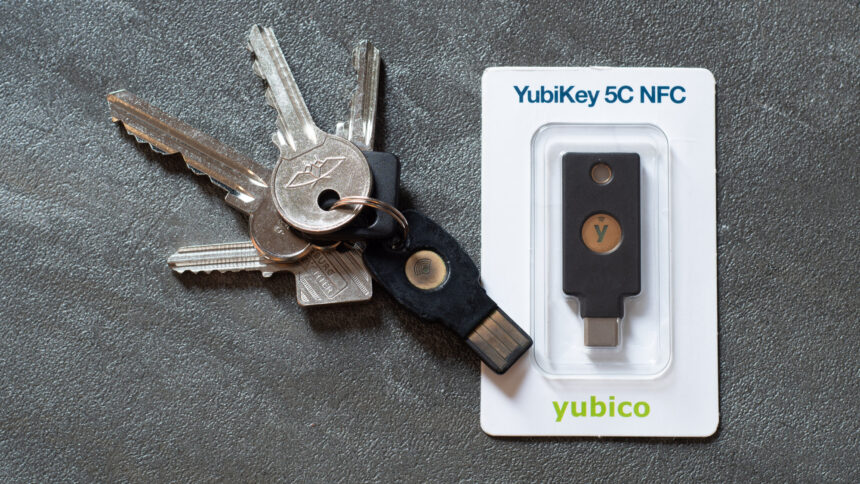
Κεντρική φωτογραφία: Daniel Aleksandersen / Wikimedia Commons, CC BY 4.0. Φωτογραφία κλειδιών ασφαλείας, 8/8/2023. Πορτρέτο: φωτογραφία που παραχωρήθηκε για τη συνέντευξη.