Ανοίγεις μια υπηρεσία, διαλέγεις «σύνδεση με passkey» και ξεκλειδώνεις το κινητό σου. Ο λογαριασμός ανοίγει χωρίς να πληκτρολογήσεις έναν κωδικό που θα μπορούσε να αντιγραφεί. Στο παρασκήνιο, η συσκευή δίνει στην υπηρεσία μια κρυπτογραφική απόδειξη. Για να λειτουργήσει, πρέπει να ταιριάζει και ο ιστότοπος που τη ζήτησε.
Δύο κλειδιά με διαφορετική δουλειά
Οταν δημιουργείται ένα passkey, παράγεται ζεύγος κρυπτογραφικών κλειδιών. Η υπηρεσία κρατά το δημόσιο κλειδί. Το ιδιωτικό προστατεύεται από τη συσκευή ή τον διαχειριστή διαπιστευτηρίων που χρησιμοποιεί ο χρήστης. Σε κάθε σύνδεση, η υπηρεσία στέλνει μια νέα πρόκληση. Η συσκευή την υπογράφει με το ιδιωτικό κλειδί και η υπηρεσία ελέγχει την υπογραφή με το δημόσιο.
Το δακτυλικό αποτύπωμα, η αναγνώριση προσώπου ή ο κωδικός ξεκλειδώματος επιτρέπουν στη συσκευή να χρησιμοποιήσει το κλειδί. Στη συνηθισμένη διαδικασία, η ιστοσελίδα δεν λαμβάνει το αποτύπωμα ή την εικόνα του προσώπου. Λαμβάνει την κρυπτογραφική απάντηση. Ετσι, η υπηρεσία μπορεί να ελέγξει τη σύνδεση χωρίς να κρατά ένα κοινό μυστικό που πληκτρολογείται ξανά και ξανά.
Τι συμβαίνει σε μια πλαστή σελίδα
Μια σελίδα που αντιγράφει την εμφάνιση της τράπεζας μπορεί να ξεγελάσει κάποιον ώστε να πληκτρολογήσει τον κωδικό του. Το passkey έχει συνδεθεί με την πραγματική υπηρεσία. Η απομίμηση σε διαφορετική διεύθυνση δεν μπορεί κανονικά να ζητήσει από τη συσκευή να χρησιμοποιήσει το κλειδί που δημιουργήθηκε για τον γνήσιο ιστότοπο. Αυτή η σύνδεση με τη διεύθυνση εξηγεί μεγάλο μέρος της αντοχής απέναντι στην υποκλοπή στοιχείων σύνδεσης.
Η ασφάλεια του λογαριασμού εξαρτάται και από την ανάκτηση πρόσβασης. Αν η υπηρεσία επιτρέπει επαναφορά μέσω άλλης μεθόδου, εκείνη η διαδρομή έχει τους δικούς της κινδύνους. Επίσης, η προστασία του λογαριασμού που συγχρονίζει τα κλειδιά αποκτά μεγαλύτερη σημασία όταν πολλές υπηρεσίες βασίζονται σε αυτόν.
Αξίζει να ξεχωρίσουμε το passkey από έναν κωδικό μιας χρήσης. Αν κάποιος πληκτρολογήσει έναν τέτοιο κωδικό σε πλαστή σελίδα, ο απατεώνας μπορεί να προσπαθήσει να τον προωθήσει αμέσως στην πραγματική υπηρεσία. Στο passkey, η απόδειξη δημιουργείται για τη συγκεκριμένη υπηρεσία και για τη συγκεκριμένη προσπάθεια σύνδεσης. Γι’ αυτό η αλλαγή αφορά το πώς αποδεικνύεται η ταυτότητα, πέρα από το ότι ο χρήστης πληκτρολογεί λιγότερα.
Αν χαθεί το κινητό
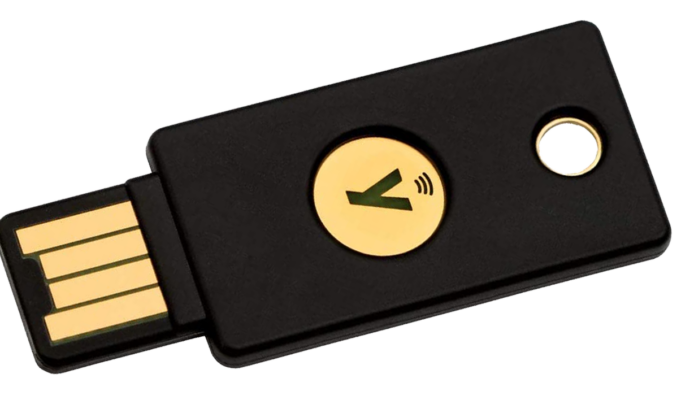
Κάποια passkeys συγχρονίζονται προστατευμένα ανάμεσα στις συσκευές ενός λογαριασμού. Αλλα μένουν δεμένα σε μία συσκευή ή σε φυσικό κλειδί ασφαλείας. Στην πρώτη περίπτωση, μια δεύτερη ήδη συνδεδεμένη συσκευή μπορεί να διευκολύνει τη μετάβαση. Στη δεύτερη, μπορεί να χρειαστεί εφεδρικό κλειδί ή η επίσημη διαδικασία ανάκτησης της υπηρεσίας. Οι διαθέσιμες επιλογές διαφέρουν ανά εφαρμογή και πλατφόρμα.
Ενα πρακτικό παράδειγμα είναι κάποιος που αλλάζει κινητό και κρατά τον παλιό υπολογιστή του. Αν το κλειδί είναι διαθέσιμο και εκεί, μπορεί να συνδεθεί και να ελέγξει τις ρυθμίσεις ασφαλείας πριν αποσύρει το παλιό τηλέφωνο. Αν το μοναδικό κλειδί έμενε σε συσκευή που χάθηκε, θα εξαρτηθεί από την εφεδρική επιλογή της υπηρεσίας. Η ίδια μέθοδος σύνδεσης μπορεί έτσι να έχει διαφορετικές συνέπειες για δύο ανθρώπους, ανάλογα με το πού φυλάσσεται το κλειδί τους.
Πριν γίνει ένα passkey η κύρια μέθοδος σύνδεσης, έχει αξία να ελεγχθεί πώς θα ανακτηθεί ο λογαριασμός αν η συσκευή χαλάσει ή χαθεί. Το κέρδος στην καθημερινή χρήση είναι ότι η σύνδεση στηρίζεται σε απόδειξη που συνδέεται με τον σωστό ιστότοπο, ενώ η πρόσβαση σε δεύτερη συσκευή ή σε εφεδρικό μέσο κάνει τη λύση πιο πρακτική.
Της Ολοίβιας
The post Σύνδεση χωρίς κωδικό. Πώς γίνεται; appeared first on SciNews.eu.