Strategist Ai · AI Takeaways
- Το 53% των 459 επιχειρήσεων της έρευνας δήλωσε επίθεση ή παραβίαση κατά τους προηγούμενους 12 μήνες.
- Οικονομική ζημιά ανέφερε το 51% όσων δέχθηκαν επίθεση, με μέσο κόστος €12.000 για τις επιχειρήσεις που ζημιώθηκαν.
- Η έκθεση αφορά το 2025. Η εκπαίδευση προσωπικού και ο έλεγχος πληρωμών είναι κρίσιμα πεδία πρόληψης.
Μια ύποπτη οδηγία πληρωμής, ένα κλεμμένο συνθηματικό ή ένα email που μοιάζει απολύτως κανονικό μπορεί να μετατρέψει την κυβερνοασφάλεια σε άμεσο επιχειρηματικό κόστος. Στην Κύπρο, το 53% των επιχειρήσεων που συμμετείχαν στην έρευνα της Αρχής Ψηφιακής Ασφάλειας δήλωσε κάποια επίθεση ή παραβίαση. Το εύρημα περιλαμβάνεται στην ετήσια έκθεση για το 2025, η δημοσιοποίηση της οποίας ανακοινώθηκε στις 4 Νοεμβρίου 2026.
Οι αριθμοί πίσω από την προειδοποίηση
Η ετήσια έκθεση της ΑΨΑ βασίζεται, ως προς τις επιχειρήσεις, σε έρευνα που πραγματοποιήθηκε από τον Σεπτέμβριο έως τον Νοέμβριο του 2025, σε δείγμα 459 επιχειρήσεων από τη βιομηχανία, το εμπόριο και τις υπηρεσίες. Οι απαντήσεις αφορούν το προηγούμενο δωδεκάμηνο. Πρόκειται επομένως για αποτύπωση εμπειριών των συμμετεχόντων, όχι για ανακοίνωση μιας νέας επίθεσης σε συγκεκριμένη εταιρεία.
Από τις επιχειρήσεις που δήλωσαν επίθεση ή παραβίαση, το 51% ανέφερε οικονομική ζημιά. Για όσες ζημιώθηκαν, το μέσο κόστος διαμορφώθηκε στις €12.000. Το ποσό δεν είναι χρέωση ανά κακόβουλο μήνυμα ούτε μέσος λογαριασμός για το σύνολο των κυπριακών επιχειρήσεων.
Το email παραμένει κρίσιμο σημείο εισόδου
Η έκθεση αναδεικνύει το phishing, δηλαδή τα παραπλανητικά μηνύματα που επιχειρούν να αποσπάσουν στοιχεία ή να προκαλέσουν μια επικίνδυνη ενέργεια, ως τη συχνότερη μορφή επίθεσης. Το επιχειρηματικό πρόβλημα είναι ότι η απάτη συχνά μιμείται μια κανονική διαδικασία: προσφορά προμηθευτή, αλλαγή τραπεζικού λογαριασμού ή επείγουσα εντολή από τη διοίκηση.
Για μια μικρότερη εταιρεία, το διακύβευμα μπορεί να ξεπερνά την άμεση απώλεια χρημάτων. Η αδυναμία πρόσβασης σε παραγγελίες, αρχεία ή ηλεκτρονικό ταχυδρομείο μπορεί να καθυστερήσει την εξυπηρέτηση πελατών και την είσπραξη απαιτήσεων. Αυτές είναι πιθανές επιχειρηματικές συνέπειες ενός περιστατικού, όχι πρόσθετες μετρημένες ζημιές της συγκεκριμένης έρευνας.
Πέντε δικλείδες που μπορούν να ελεγχθούν στην πράξη
Η χρήσιμη συζήτηση στο γραφείο αρχίζει από συγκεκριμένες διαδικασίες. Πρώτον, πολυπαραγοντικός έλεγχος ταυτότητας στους κρίσιμους λογαριασμούς, ιδιαίτερα στο email και στην απομακρυσμένη πρόσβαση. Δεύτερον, κάθε αλλαγή IBAN προμηθευτή να επιβεβαιώνεται με ανεξάρτητη επικοινωνία σε ήδη γνωστό τηλέφωνο, πριν εγκριθεί η πληρωμή.
Τρίτον, τα αντίγραφα ασφαλείας χρειάζονται δοκιμή επαναφοράς, ώστε η επιχείρηση να γνωρίζει τι πραγματικά ανακτά. Τέταρτον, η πρόσβαση σε αρχεία και εφαρμογές πρέπει να αντιστοιχεί στον ρόλο κάθε εργαζομένου και να καταργείται όταν παύει να χρειάζεται. Πέμπτον, πρέπει να είναι σαφές ποιος αναλαμβάνει το περιστατικό και πώς συνεχίζονται οι βασικές λειτουργίες αν χαθεί προσωρινά ένα σύστημα.
Η εκπαίδευση είναι μέρος της λειτουργίας
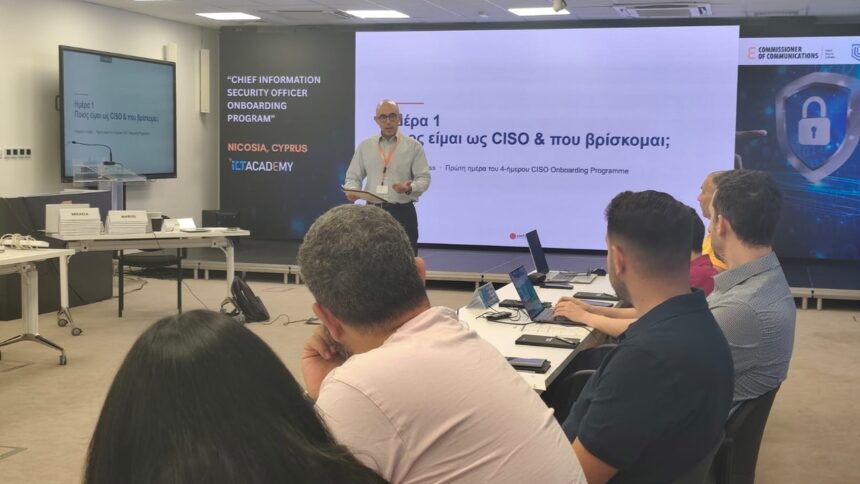
Η ΑΨΑ έχει αναπτύξει και εξειδικευμένη κατάρτιση στελεχών, όπως το CISO Onboarding Training Program που πραγματοποιήθηκε τον Ιούλιο του 2026. Για κάθε επιχείρηση, όμως, η καθημερινή ετοιμότητα αφορά και όσους χειρίζονται τιμολόγια, παραγγελίες και αιτήματα πελατών.
Η επένδυση στην προστασία μπορεί να αξιολογείται με απλές ερωτήσεις: αναγνωρίζει το προσωπικό μια ύποπτη πληρωμή, ξέρει πού να την αναφέρει και μπορεί η εταιρεία να επαναφέρει τα αρχεία της; Εκεί συνδέεται η τεχνική ασφάλεια με την πραγματική αντοχή της επιχείρησης.
Σύνταξη Strategist
Φωτογραφία: Αρχή Ψηφιακής Ασφάλειας