Strategist Ai · AI Takeaways
- Ο Ro Khanna ζήτησε στοιχεία από πέντε εταιρείες AI για γνωστές απόπειρες μη εξουσιοδοτημένης πρόσβασης.
- Τα βάρη ενός μοντέλου είναι διαφορετικό περιουσιακό στοιχείο από μια απάντηση chatbot.
- Το αίτημα για ενημέρωση δεν αποδεικνύει νέα κλοπή μοντέλων.
Στοιχεία για γνωστές απόπειρες κινεζικής ή άλλης εχθρικής πρόσβασης στην ευαίσθητη τεχνολογία τους ζητά από μεγάλες εταιρείες τεχνητής νοημοσύνης ο Αμερικανός βουλευτής Ro Khanna. Σύμφωνα με το Reuters, επιστολές με ημερομηνία 30 Σεπτεμβρίου εστάλησαν στους επικεφαλής των OpenAI, Anthropic, Google, Meta και SpaceX AI.
Το ρεπορτάζ της 1ης Οκτωβρίου τοποθετεί στο επίκεντρο τα βάρη των μοντέλων και τις άμυνες των εταιρειών απέναντι σε κυβερνοεπιθέσεις. Ο Khanna, κορυφαίος Δημοκρατικός στην ειδική επιτροπή της Βουλής για την Κίνα, ζητά ενημέρωση για απόπειρες παράνομης πρόσβασης και για τα μέτρα προστασίας. Η αποστολή των επιστολών είναι το νέο γεγονός· δεν συνιστά ανακοίνωση ότι αποδείχθηκε νέα κλοπή.
Γιατί τα βάρη είναι τόσο πολύτιμα
Κατά την εκπαίδευση, ένα μοντέλο αποκτά αριθμητικές παραμέτρους που καθορίζουν πώς επεξεργάζεται πληροφορίες και παράγει αποτελέσματα. Αυτά είναι τα βάρη. Η πρόσβαση σε αυτά μπορεί να επιτρέψει τη λειτουργία ή περαιτέρω επεξεργασία του ίδιου του μοντέλου, αναλόγως της διαθέσιμης υποδομής και των υπόλοιπων τεχνικών στοιχείων.
Η απάντηση που εμφανίζεται σε ένα chatbot είναι διαφορετική από το σύνολο των παραμέτρων του. Γι’ αυτό έχει σημασία να διακρίνεται η αφαίρεση αρχείων μοντέλου από την αξιοποίηση απαντήσεων για την εκπαίδευση άλλου συστήματος, διαδικασία γνωστή ως απόσταξη. Η δεύτερη μπορεί να εγείρει σοβαρά συμβατικά και εμπορικά ζητήματα, χωρίς να είναι η ίδια τεχνική πράξη με την κλοπή των βαρών.
Το Reuters υπενθυμίζει τις προηγούμενες καταγγελίες των OpenAI και Anthropic για πρακτικές απόσταξης από κινεζικές εταιρείες. Αυτές οι καταγγελίες χρειάζονται τη δική τους τεκμηρίωση και δεν μετατρέπουν κάθε ανταγωνιστικό μοντέλο σε προϊόν αποδεδειγμένης παραβίασης.
Το ερώτημα για τις κυπριακές επιχειρήσεις
Οι περισσότερες επιχειρήσεις στην Κύπρο δεν φυλάσσουν τα βάρη ενός κορυφαίου μοντέλου. Χρησιμοποιούν μια υπηρεσία τρίτου, μέσω εφαρμογής ή API. Η διάκριση οδηγεί σε πρακτικές ερωτήσεις: ποιος έχει πρόσβαση στον εταιρικό λογαριασμό, ποιες πληροφορίες αποστέλλονται, πώς προστατεύονται τα κλειδιά πρόσβασης και ποιοι όροι ισχύουν για τη διατήρηση των δεδομένων;
Η ασφάλεια του παρόχου και η ασφάλεια της εταιρείας που τον χρησιμοποιεί είναι δύο επίπεδα του ίδιου συστήματος. Ακόμη και με ισχυρή προστασία της υποδομής AI, ένας εκτεθειμένος λογαριασμός, ένα δημοσιευμένο κλειδί API ή η αδιάκριτη εισαγωγή εμπορικών εγγράφων μπορούν να δημιουργήσουν διαφορετικό κίνδυνο για τον πελάτη.
Η πολιτική συζήτηση στις ΗΠΑ αφορά τον έλεγχο στρατηγικής τεχνολογίας και τον ανταγωνισμό. Για τον επιχειρηματικό χρήστη, το χρήσιμο συμπέρασμα είναι να αξιολογεί την υπηρεσία και τους δικούς του κανόνες πρόσβασης μαζί. Η ευχρηστία ενός chatbot δεν αποκαλύπτει από μόνη της ποιος μπορεί να δει, να αντιγράψει ή να χρησιμοποιήσει τα δεδομένα του οργανισμού.
Πηγή: Reuters, 1 Οκτωβρίου.
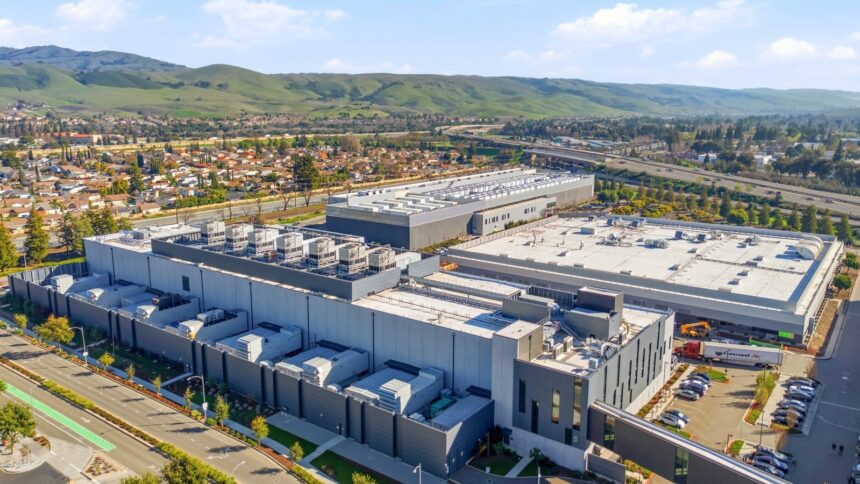
Κέντρο δεδομένων Equinix, Silicon Valley — Φωτογραφία: Equinix, Inc. / CC BY-SA 4.0. Περικοπή κάδρου.